GMOインターネット株式会社の「お名前.com デスクトップクラウド」で不正アクセスが発生し、利用者の情報流出や、FX・証券口座における不正取引の報告が問題となっています。10月24日には情報の持ち出しを確認したことに加え、見舞金と損失補償の方針も公表されました。
この記事では、事件の経緯、判明している被害範囲、補償の条件、利用者が取るべき対応を、最新の公式発表に基づいて解説します。
※本記事は2026年10月24日時点の開示資料をもとに作成しています。
GMOの不正アクセス事件で何が起きた?
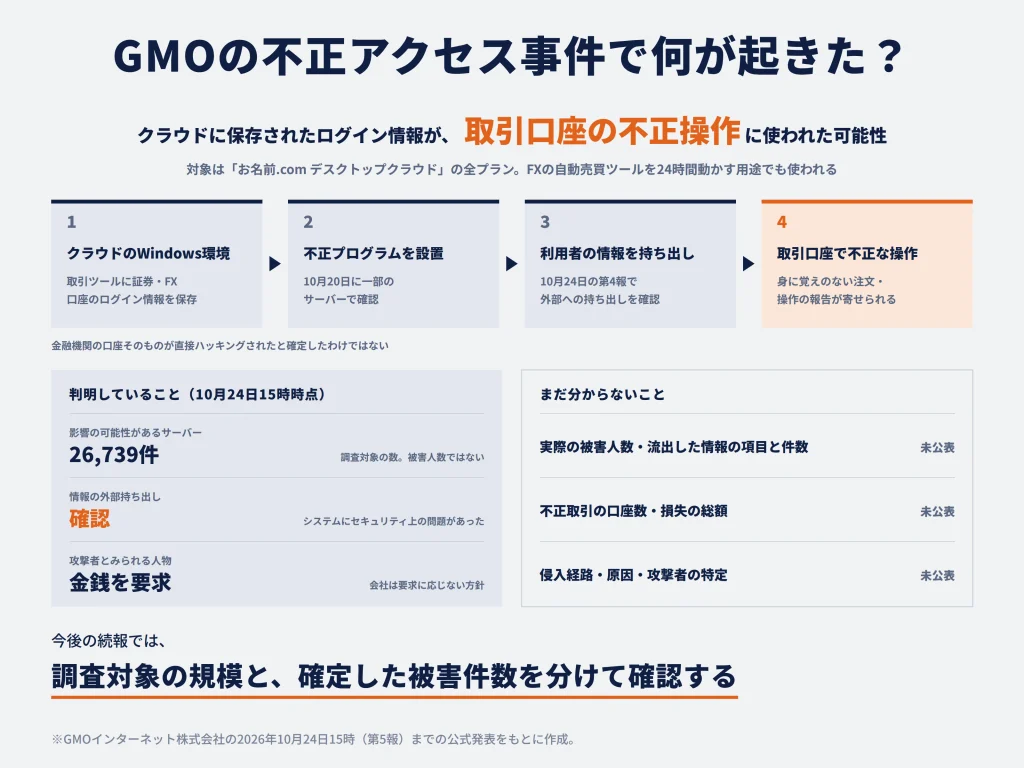
不正アクセスを受けたのは「お名前.com デスクトップクラウド」
今回の不正アクセスが発生したのは、GMOインターネット株式会社が提供する「お名前.com デスクトップクラウド」です。GMOインターネットグループ全体のあらゆるサービスへの侵入が公表されたわけではなく、現時点で事件の対象として示されているのは、このクラウドサービスの全プランです。
同サービスは、インターネット経由で利用できるWindowsのデスクトップ環境を提供します。自宅のパソコンを起動し続けなくても、クラウド上の環境でプログラムを動かせるため、FX(外国為替証拠金取引)の自動売買ツールを24時間稼働させる用途でも使われています。
こうした使い方では、取引ツールに証券会社やFX会社の口座情報を入力したり、サーバー内にログイン情報を保存したりする場合があります。このため、クラウド側に第三者が侵入すると、サービス内のデータが漏れるだけでなく、取引口座への不正ログインや操作につながるおそれがあります。今回の事件は、そのリスクが現実の問題として表面化した事例です。
どのような不正アクセスが発生した?
GMOインターネット株式会社は10月20日、一部の利用者のサーバー環境で、第三者が設置した不正なプログラムを確認しました。10月24日の第4報では、サービスのシステムにセキュリティ上の問題があり、不正アクセスと利用者情報の外部への持ち出しがあったことを明らかにしています。
さらに、利用者からは証券口座やFX口座で身に覚えのない取引・操作が行われたとの報告も寄せられています。サーバーに保存されていたログイン情報などが第三者に取得され、不正利用された可能性があるというのが、同社の説明です。ただし、どの利用者の情報が取得され、どの取引が今回の侵入に起因するかは、引き続き調査しています。
GMOの不正アクセス事件の経緯・時系列
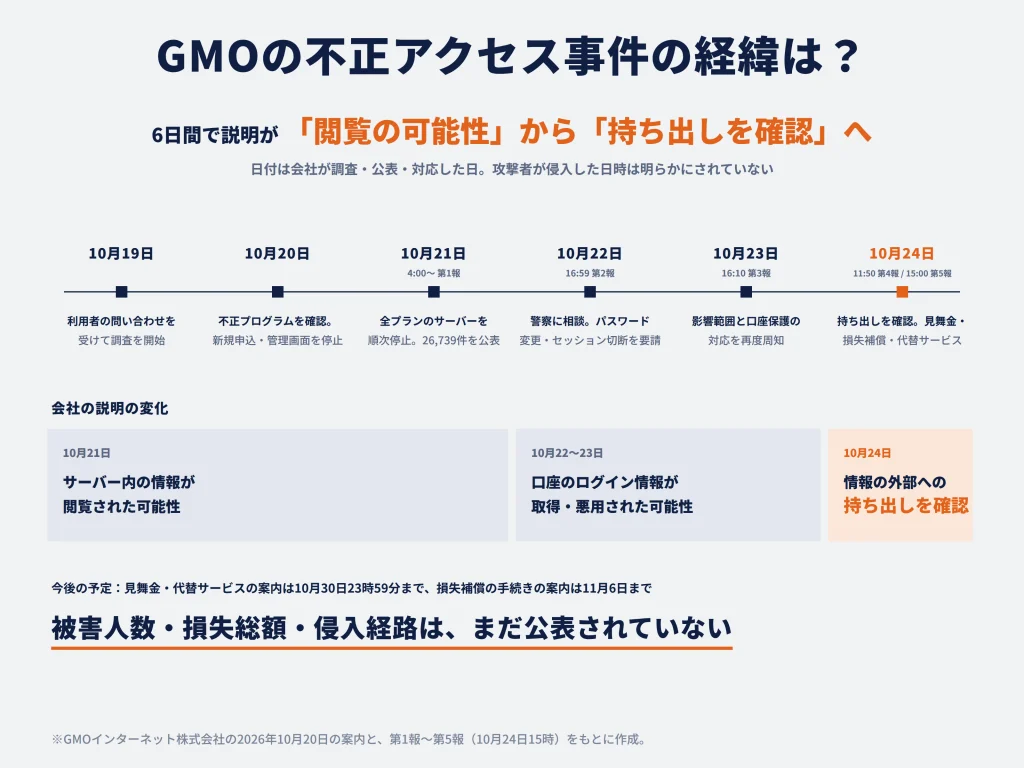
GMOインターネット株式会社が10月19日に調査を始めた後、20日に不正プログラムを確認しました。当初はサーバー内情報の閲覧可能性が示されていましたが、その後、取引口座の不正操作に関する報告が寄せられ、24日には情報の外部持ち出しと補償方針が発表されています。10月24日15時の第5報までに公表された主な経緯は次のとおりです。
| 日時 | 確認された出来事・企業の対応 |
|---|---|
| 10月19日 | 利用者からの問い合わせを受け、GMOインターネット株式会社が調査を開始。 |
| 10月20日 | 一部の利用者のサーバー環境で不正プログラムを確認。新規申し込みとコントロールパネルを停止。 |
| 10月21日 4:00 | 4:00以降、全プランのサーバーを順次停止。第1報で影響の可能性があるサーバー26,739件と、サーバー内情報を閲覧された可能性を公表。 |
| 10月21日以降 | 利用者から、証券・FX口座で身に覚えのない操作があったとの報告を受け付ける。 |
| 10月22日 | 警察に相談。16時59分に第2報を公表し、パスワード変更などを強く要請。 |
| 10月23日 16:10 | 16:10に第3報を公表。26,739件は「影響の可能性があるサーバー数」であると改めて説明し、口座のパスワード変更とログイン中セッションの切断を要請。 |
| 10月24日 11:50 | 第4報を公表。情報持ち出しを確認し、5,000円の見舞金、不正取引の損失補償、代替サービスの方針を発表。 |
| 10月24日 15:00 | 第5報を公表。利用者自身のパソコン・スマートフォンのスキャンと、データのバックアップを要請。 |
この表は、GMOインターネット株式会社が調査・公表・対応を行った日付を示しています。攻撃者が最初に侵入した日時や、不正取引が実際に行われたすべての日付が判明したことを意味しません。以下では、各時点で何が確認され、その後の発表で何が変わったのかを詳しく説明します。
10月19〜20日|問い合わせを受けて調査を開始、不正プログラムを確認
10月19日、GMOインターネット株式会社は利用者からの問い合わせを受け、「お名前.com デスクトップクラウド」の状況を調べ始めました。同社が公表した時系列では、この日が調査開始日とされています。ただし、問い合わせの具体的な内容や、攻撃者がいつ侵入を始めたのかは、10月24日15時時点の第5報までに明らかにされていません。
翌20日、同社は一部の利用者のサーバー環境に、第三者が設置した不正プログラムがあることを確認しました。同日、新規申し込みとコントロールパネルを停止しています。これは、外部からクラウドのWindows環境を利用するサービスで、通常とは異なるプログラムの存在が確認されたことを意味します。個々のサーバーに侵入された件数や、取得された情報の種類まで、この段階で確定したわけではありません。
また、同社は10月20日18時30分の案内で、同日21時ごろから全プランを対象とする緊急メンテナンスを実施すると公表しました。当初は新規申し込みや管理画面へのログインが利用できなくなる案内でしたが、その後、契約者のサーバー自体も停止する対応に進んでいます。この変更は、単なる手続きの停止から、稼働中の環境を止めて被害の拡大を防ぐ段階へ移ったことを示しています。
10月21〜22日|全プランのサーバー停止と不正取引の報告
10月21日4時以降、GMOインターネット株式会社は「お名前.com デスクトップクラウド」全プランのサーバーを順次停止し、第1報を公表しました。第1報の時点で、影響を受けた可能性があるサーバー数を26,739件と示し、サーバー内の情報が閲覧された可能性があると説明しています。26,739件は実際の侵入件数でも被害人数でもなく、調査対象となり得るサーバーの数です。
第1報では、同社が預かる利用者の個人情報の漏えいや、閲覧された情報の悪用について、その時点では確認されていないと説明していました。しかし、10月21日以降には、利用者から証券会社・FX会社などの取引口座で身に覚えのない操作があったとの報告が寄せられました。同社は関係する金融事業者に状況を共有し、利用者への案内や被害拡大防止への協力を求めています。
10月22日には警察へ相談し、16時59分に第2報を公表しました。第2報では、サーバー内の取引ツールに保存されたログイン情報などが第三者に取得され、悪用された可能性を説明しています。
そこで利用者に対し、取引口座と取引ツールのパスワード変更だけでなく、ログイン中の全セッション(接続状態)を切断するよう要請しました。パスワードを変更しても、すでに成立した接続が残る仕様であれば、第三者が操作を続けられるおそれがあるためです。
10月23日|第3報で影響範囲と口座保護の対応を再度周知
10月23日16時10分、GMOインターネット株式会社は第3報を公表しました。同社は対象を全プランとし、影響を受けた可能性があるサーバー数は26,739件であると改めて説明しました。この数字は10月21日の第1報ですでに示されており、23日に初めて判明・公表されたものではありません。
第3報では、取引ツールに保存された口座のログイン情報が第三者に取得され、不正に利用された可能性について引き続き注意を呼びかけています。具体的には、普段FX取引に使っていない端末からパスワードを変更すること、接続中のすべてのセッションを切断すること、取引履歴と残高を確認すること、二要素認証を有効にすることなどです。すでにパスワードを変えた利用者にもセッションの切断を求めました。
被害の全容については、この第3報でも確定情報は示されていません。GMOインターネット株式会社は、セキュリティ専門会社と侵入経路や影響範囲を調べ、警察や関係事業者と連携すると説明しています。この時点でも、実際に情報を取得された人数、取得された情報の具体的件数、不正取引の被害口座数と損失総額は公表されていませんでした。
10月24日|情報流出の確認と見舞金・損失補償の方針を発表
10月24日11時50分、第4報で重大な進展が公表されました。GMOインターネット株式会社は、サービスのシステムにセキュリティ上の問題があり、不正アクセスが行われたことに加えて、利用者の情報が外部に持ち出された事実を確認したと発表しました。21日の段階では「閲覧された可能性」、22〜23日には口座情報の取得・悪用の可能性という説明でしたが、24日には情報の外部持ち出しを確認したことになります。ただし、流出が確認された情報の具体的な項目や個別件数までは公表していません。
同時に、現在の契約者全員に金銭的被害の有無を問わず一律5,000円の見舞金を支払うことを発表しました。今回の侵入に起因すると同社が認めた不正取引による実現損失も、見舞金とは別に補償するとしています。見舞金の受け取り方法などは10月30日23時59分まで、不正取引の補償手続きなどは11月6日までに案内する予定です。これらは「案内予定日」であり、支払日が10月30日や11月6日と決まったわけではありません。
サービスについては、攻撃を受けた現行のシステム基盤をそのまま再開せず、希望する契約者に独立したクラウド基盤の代替サービスを案内し、乗り換え後6か月間無料とする方針も発表しました。また、攻撃者とみられる人物から金銭要求と、取引口座の不正操作継続や情報公開などの脅迫を受けていることを明らかにし、要求に応じない方針を示しました。脅迫内容に挙がった「国内外70社超」は攻撃者側の主張に含まれる数で、70社超の被害が確認されたことを意味しません。
さらに同日15時の第5報では、利用者自身のパソコン・スマートフォンへの影響も調査していることを説明し、ウイルス対策ソフトによるフルスキャンとデータのバックアップを求めました。これは予防的な措置であり、利用者の端末すべてが感染したと確認されたわけではありません。10月24日15時時点でも、被害人数や不正取引の損失総額、侵入経路の詳細は公表されていません。
GMOの不正アクセスによる被害状況は?
最大26,739件のサーバーに影響する可能性
GMOインターネット株式会社が公表した「26,739件」は、今回の不正アクセスで影響を受けた可能性があるサーバーの数です。対象サービスは「お名前.com デスクトップクラウド」の全プランで、10月24日時点ではサーバーの停止が続いています。
26,739件は「影響を受けた可能性があるサーバー数」であり、26,739人の被害者がいるという意味ではありません。同じ人が複数のサーバーを契約している可能性もあるため、サーバー数から被害人数を計算することはできません。GMOインターネット株式会社はセキュリティ専門会社とともに侵入経路と影響範囲を調査していますが、10月24日15時の第5報までに、実際の被害人数や情報取得が確認されたサーバー件数を公表していません。
顧客情報の流出が確認されている
10月24日の第4報では、サービスの環境から「お客様の情報が外部に持ち出された」事実が確認されたとしています。10月21日の初報では、サーバー内の情報が閲覧された可能性がある段階でしたが、調査が進んで情報の持ち出しを確認したことが、今回の大きな進展です。
情報の持ち出し自体は第4報で確認されていますが、同社は持ち出された個別の情報項目と件数を公表していません。影響を受けた可能性がある情報として明示しているのは、契約者がサーバー内に保存した情報であり、証券会社・FX会社などの取引ツールに保存された口座ログイン情報も含まれます。契約者が自分で保存したファイルやブラウザのログイン情報も対象となり得ますが、それらが一律に流出したと確認されたわけではありません。GMOインターネット株式会社は、個別の情報取得や不正利用の有無・範囲を調査中と説明しています。
同社は、クレジットカード情報を含む利用者の決済情報を、本サービスのサーバー上では保有していないと説明しています。ただし、この説明はGMOインターネット株式会社が管理する決済情報に関するものです。契約者が自分のWindows環境に保存したファイルや認証情報などは、影響を受けた可能性のある情報に含まれます。そのため、決済情報を保有していないという説明だけで、すべての個人情報・ログイン情報が流出していないとは判断できません。
FX・証券口座で不正取引の被害報告も
利用者からは、取引口座で身に覚えのない注文や操作が行われたとの報告が寄せられています。金融機関の口座自体が直接ハッキングされたと確定したわけではなく、クラウド上に保存されていた認証情報が取得され、口座の操作に悪用された可能性が問題となっています。
たとえば、自動売買ツールに記憶されたログイン情報が第三者に取得されると、その認証情報を使って注文が行われるおそれがあります。FXでは注文によって損失が発生することがあるため、情報流出が資金の被害に結び付く点が、一般的なアカウント情報漏えいとの大きな違いです。
10月24日15時の第5報までに、GMOインターネット株式会社は、不正操作の報告を受けた口座数、被害者数、確定した損失総額を公表していません。同社は関係する金融事業者と連携して被害を確認しています。また、攻撃者とみられる人物から「国内外70を超える証券会社・FX会社等」に開設された利用者の取引口座について不正操作を継続するとの脅迫を受けたと公表していますが、70社超で不正操作や金銭被害が確認されたという発表ではありません。
GMOへの不正アクセスは誰が行った?原因は?
攻撃者とみられる人物から金銭要求・脅迫を受けている
10月24日の第4報で、GMOインターネット株式会社は攻撃者とみられる人物から金銭を要求されていると明らかにしました。要求に応じなければ、利用者情報や会社のシステムに関する情報を公開するといった連絡を受けているとしています。
同社が説明した脅迫の内容には、取引口座への不正操作の継続、利用者のデスクトップ環境や接続したパソコンに関する情報の公開、ランサムウェア攻撃の実行などが含まれています。ランサムウェアとは、データを暗号化して利用できなくするなどして、復旧と引き換えに金銭を要求する不正プログラムです。
ただし、これらは攻撃者側が伝えた脅迫内容であり、記載されたすべての攻撃が実際に行われたと確認されたわけではありません。同社は金銭要求には応じない方針を示し、通信記録などの証拠を警察に提出しています。要求に応じても、流出した情報が削除されたり、不正利用が止まったりする保証がないためです。
不正アクセスの原因や犯人は判明している?
GMOインターネット株式会社は10月24日の第4報で、対象サービスのシステムにセキュリティ上の問題が存在していたことを認めています。ただし、第5報までの発表には、具体的な脆弱性の名称、侵入に使われた機能、攻撃が始まった日時、攻撃者が操作できた権限の範囲などは記されていません。同社とセキュリティ専門会社が侵入経路と影響範囲を調査しています。現段階で特定のソフトウェアの欠陥や設定ミスを原因と断定できる根拠はありません。
第4報では「攻撃者とみられる者」から金銭要求を受けていると説明し、同社が脅迫に関する通信記録などの証拠を警察へ提出し、刑事事件としての捜査を求めたことが示されています。しかし、10月24日15時までの公式発表では、攻撃者の氏名・所属組織・所在地や、捜査機関による特定・検挙は公表されていません。脅迫文を送った人物と実際の侵入者が同一かどうかも、確定情報として示されていません。
現時点で言えるのは、不正プログラムの設置、情報の持ち出し、取引口座の不正操作に関する被害報告が存在するということです。今後、原因の説明や再発防止策が公表されれば、どのような弱点を突かれた事件だったのかが、より具体的になります。
GMOは不正アクセス被害を補償する?
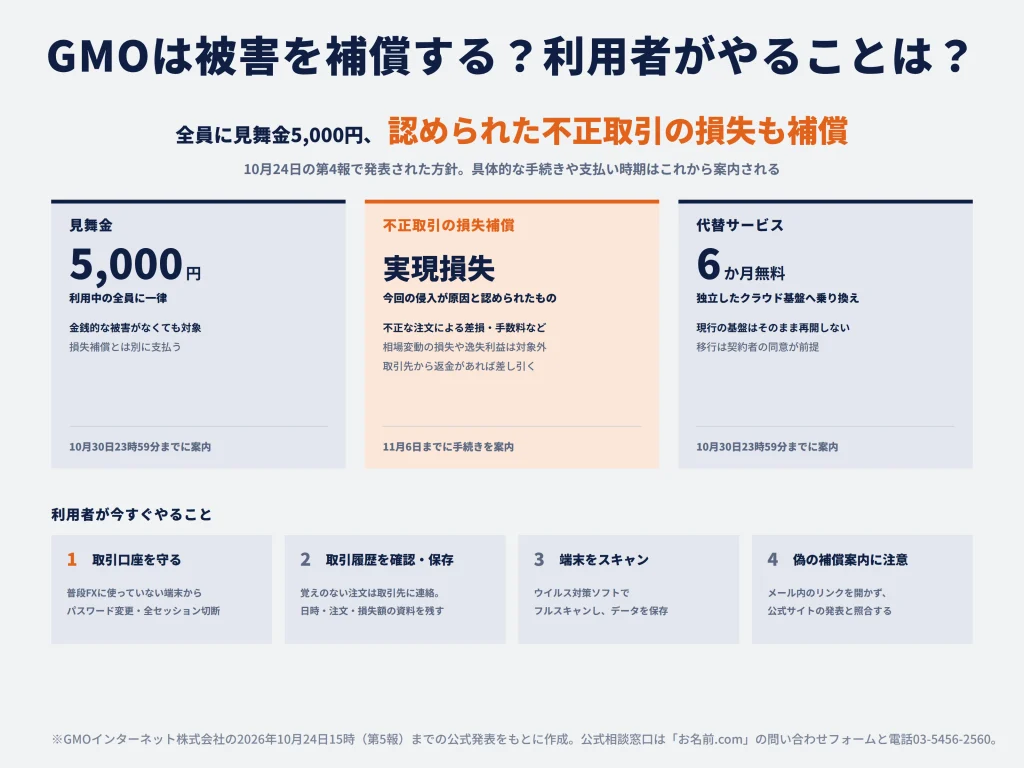
利用者全員に5,000円の見舞金を支払う方針
GMOインターネット株式会社は、10月24日時点で「お名前.com デスクトップクラウド」を利用中のすべての顧客に、一律5,000円の見舞金を支払うと発表しました。不正取引による金銭的な被害が確認されていない利用者も対象です。
この見舞金は、不正取引による損失補償とは別に支払われます。そのため、損失が生じた利用者についても、見舞金と損失補償は別の制度として扱われます。
受け取り手続き、案内方法、支払い時期については、2026年10月30日(金)23時59分までに登録メールアドレスへ通知するとしています。10月24日時点では、支給日や具体的な手続きがすべて決まったわけではないため、公式からの案内を確認する必要があります。
不正取引で確定した損失も補償する方針
同社は、今回の不正アクセスに起因する不正取引によって取引口座に生じた「実現損失」を補償する方針です。実現損失とは、実際に成立した取引などによって確定した損失を指します。今回の補償では、不正な注文によって生じた取引の差損や手数料などが対象として挙げられています。
ただし、利用者が申告した損失を無条件にすべて支払うという発表ではありません。同社が取引記録、アクセス記録などを調べ、今回の不正アクセスによる不正取引と認めたものが対象です。通常の相場変動による損失、取引がなければ得られたはずの利益、その他の間接的な損害は補償対象外とされています。
取引先の証券会社・FX会社などから取消しや返金が認められた場合には、その返金額を差し引いた残額をGMOインターネット株式会社が補償します。取引先が返金に応じなかった場合でも、会社の定めた対象条件を満たす損失は補償すると説明しています。
補償の申請方法・必要書類は?
不正取引の被害が疑われる場合は、取引が行われた日時、注文内容、損失額を確認できる資料を保存しておくことが重要です。会社は、本人確認書類の提出や取引履歴の確認に必要な資料などを求める場合があると説明しています。
申請方法、必要書類、受付期間、支払い時期については、2026年11月6日(金)までに公式サイトと登録メールアドレスを通じて案内する予定です。10月24日時点では、具体的な申請ページや受付期間は未公表です。まずは取引先の証券会社・FX会社などに事情を伝え、該当取引の取消し・返金の可否も相談するよう案内されています。
なお、今後の正式な申請手続きでは、閲覧専用の取引口座パスワードなどの提出を求める可能性があると記されています。しかし、通常のログインパスワードや暗証番号を、不審なメールや電話で伝えてはいけません。提出先や方法は、公式サイトで確認できる案内に従ってください。
GMOの不正アクセスで利用者が取るべき対応は?
取引口座のパスワード変更とログイン中セッションの切断
対象サービスで証券会社・FX会社の取引ツールを使っていた利用者に対し、GMOインターネット株式会社はパスワードの至急変更と、ログイン中の全セッションの切断を要請しています。パスワード変更は、問題のクラウド環境ではなく、FX取引に使っていないスマートフォンや別のパソコンから行うよう案内されています。
セッションとは、ログイン後にサービスが接続状態を維持する仕組みです。サービスによってはパスワードを変えた後も既存の接続が残り、第三者が操作を続けられる可能性があります。すでにパスワードを変更した利用者も、証券会社・FX会社のマイページなどで全セッションを切断するか、取引先の窓口へ対応を依頼する必要があります。
あわせて取引履歴と残高を確認し、覚えのない注文があれば取引先に連絡します。二要素認証が用意されている場合は有効にし、クラウド環境やブラウザに保存していた他のサービスのパスワード、使い回していたパスワードも変更してください。
パソコン・スマートフォンの安全性確認とデータのバックアップ
10月24日の第5報では、利用者自身のパソコンやスマートフォンについても、ウイルス対策ソフトによるフルスキャンとデータのバックアップを行うよう求めています。これは、クラウドサービスに接続した端末にも影響が及んでいないかを調べる間の、予防的な対応です。
第5報の段階で、すべての利用者の端末が感染したと確認されたわけではありません。ただし、攻撃者とみられる人物が接続先のパソコンに関する脅迫も行っているため、被害がないと断定せず端末の状態を確認する必要があります。バックアップしたファイルに不審なプログラムが混じっていないかなど、保存データの取り扱いにも注意してください。
偽の補償案内や不審なメールに注意する
GMOインターネット株式会社は、本件に便乗したフィッシングメールや、補償・返金を装う不審な連絡への注意を呼びかけています。フィッシングとは、公式サイトや企業を装い、パスワードや個人情報を盗み取ろうとする詐欺です。
特に見舞金や損失補償の案内を待っている利用者は、メール本文のリンクを安易に開かず、公式サイトの公表内容と照合してください。攻撃者を名乗る人物からメールやメッセージが届いた場合も、添付ファイルやURLを開いたり返信したりしないよう案内されています。
本件の公式相談窓口は「お名前.com」の問い合わせフォーム(https://help.onamae.com/contact/)と、電話03-5456-2560です。10月24日時点の案内では、電話は土日・祝日を含め24時間受け付けるとされています。
停止中の「お名前.com デスクトップクラウド」はどうなる?
不正アクセスを受けた現行システムはそのまま再開しない方針
GMOインターネット株式会社は、10月24日の第4報で、問題が生じた現在のシステム基盤をそのまま再開しない方針を明らかにしました。単にサーバーを再起動してサービスを戻すのではなく、セキュリティの仕組み自体を抜本的に見直す判断です。
10月21日4時以降、全プランのサーバーが順次停止されており、従来の環境は利用できない状態です。10月24日の第4報では、代替サービスに移らない契約者の契約・利用料金の取り扱いについて、10月30日23時59分までにメールで案内すると説明しています。一方、停止された環境に保存していたデータをどのように取り出せるか、具体的な手順は第5報までに公表されていません。
代替サービスを6か月間無料で提供する方針
継続してWindowsのデスクトップ環境を使いたい契約者には、独立したクラウド基盤で運用される代替サービスへの乗り換えが案内されます。移行後は6か月間無料で利用できる方針です。ただし、従来のサービスと機能や利用方法が同一であると保証されたわけではありません。
GMOインターネット株式会社は、代替サービスの提供開始時期と申し込み方法、無料期間が終了した後の料金・契約条件、乗り換えを希望しない利用者の契約・料金の扱いを、10月30日23時59分までにメールで案内すると発表しています。代替サービスへの移行は契約者の同意を前提とし、同意なく自動的に移行することはありません。
これらの案内は2026年10月30日(金)23時59分までにメールで知らせる予定です。自動売買などに使っていた利用者は、移行先の機能や設定条件だけでなく、安全性の説明が示されてから利用を判断することが重要です。
GMOの不正アクセス事件は今後どうなる?
10月24日15時の第5報までに、GMOインターネット株式会社が公表したのは「情報の外部持ち出しを確認した」という事実と「影響の可能性があるサーバーは26,739件」という調査対象の規模です。一方、実際に情報を取得された契約者数、流出項目ごとの件数、不正取引が確認された口座数と被害総額、具体的な侵入経路は公表されていません。同社はセキュリティ専門会社と影響範囲・侵入経路を調べ、金融事業者と被害の確認を進めています。今後の公表では、調査対象の規模と確定した被害件数を分けて確認する必要があります。
GMOインターネット株式会社はセキュリティ専門会社と調査を進め、警察や関係機関とも連携しています。さらに、政府に対して「能動的サイバー防御」に関する措置を求める方針も発表しました。能動的サイバー防御は、重大なサイバー攻撃の被害を防ぐため、国などが攻撃の基盤や経路を把握し、必要な対処を検討する取り組みです。ただし、会社が要請したことと、政府がすでに具体的な措置を実行したことは別です。
利用者に直接関係する当面の予定は、見舞金・代替サービスに関する10月30日までの案内と、不正取引の損失補償に関する11月6日までの案内です。被害が疑われる場合は、これらの発表を待つだけでなく、取引口座の保護と取引履歴の保存を優先してください。
今回の事件では、情報流出の確認だけでなく、金融口座の不正操作につながった可能性がある点が深刻です。被害の全容がまだ確定していないため、GMOインターネット株式会社の続報と、利用している証券会社・FX会社からの案内を継続して確認することが重要です。
まとめ
GMOインターネット株式会社の「お名前.com デスクトップクラウド」で発生した不正アクセス事件では、利用者の情報が外部に持ち出されたことが確認されています。
影響を受けた可能性があるサーバーは26,739件に上りますが、2026年10月24日時点では、実際の被害人数や流出した情報の詳細、不正取引による損失総額などは公表されていません。
GMOインターネット株式会社は、利用中の顧客全員に一律5,000円の見舞金を支払うほか、今回の事件に起因すると認められた不正取引の実現損失を補償する方針です。
対象サービスを利用していた人は、証券・FX口座のパスワード変更やログイン中のセッション切断、取引履歴の確認などを行い、今後の公式発表にも注意しましょう。





コメント