ユミルリンク(4372)が提供するメール配信サービスへの不正アクセスにより、外部に出力された情報は延べ5,162万8,280件に上ります。問題となるのは被害件数の大きさだけではありません。企業向けサービスの安全性に対する信頼が損なわれれば、既存顧客の契約継続や新規受注にも影響する可能性があります。
この記事では、発覚からの経緯、被害の範囲、侵入手口、復旧状況を整理したうえで、継続課金型の収益構造と決算数値から業績への影響を考えます。
※本記事は2026年10月27日時点の開示資料をもとに作成しています。被害件数・調査結果は主に10月26日17時公表の第2報に基づきます。
ユミルリンクの不正アクセスで何が起きた?
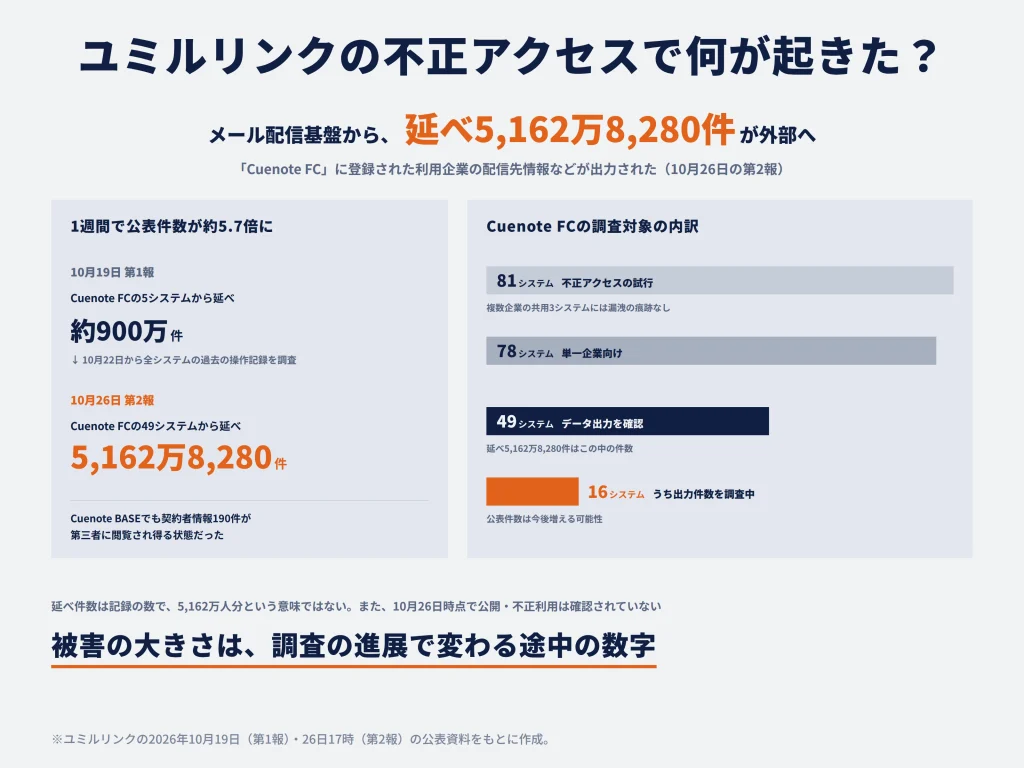
メール配信などのサービスを提供するユミルリンクは、2026年10月16日の朝、運営システムへの不正アクセスを確認しました。攻撃者はプログラムの脆弱性を悪用して認証情報を取得し、不正プログラムも利用して、メール配信先の情報を含むデータを外部に出力しました。
10月19日の第1報では、メール配信サービス「Cuenote FC」の5システムから、延べ約900万件の情報が外部に出力されたと発表されました。その後、システムの操作履歴(ログ)や不正プログラムを詳しく調べた結果、当初は把握していなかったシステムでも被害が見つかりました。26日の第2報で対象は49システム、延べ5,162万8,280件に増えています。別の顧客管理システム「Cuenote BASE」でも、契約者情報190件が第三者に閲覧され得る状態だったことが判明しました。
不正アクセスの影響は、ユミルリンクのサービスを利用する企業にも及んでいます。JR東海・JR西日本・JR九州が関わる新幹線予約サービスをはじめ、サイボウズ、毎日新聞社、アスマークなどが相次いで影響を公表しました。複数の企業が利用するメール配信基盤への侵入によって、各社の配信先情報にまで被害が広がった点が今回の事件の特徴です。
もっとも、10月26日の公表時点では、取得された情報が不特定多数へ公開された事実も、今回の事件に起因する個人情報の不正利用も確認されていません。外部へのデータ出力が確認されたことと、情報が公開・悪用されたことは区別する必要があります。
ユミルリンクの情報漏洩はどこまで広がった?
10月26日の第2報では、情報の外部出力が確認されたシステムと件数が大幅に増えました。ただし、公表された「延べ件数」は被害に遭った実人数とは異なります。第1報との比較に加え、対象情報の種類と調査の進み具合を確認します。
情報漏洩は約900万件から5,162万件超に拡大
10月19日の第1報で確認されていたのは、Cuenote FCの5システムからの延べ約900万件のデータ出力でした。26日の第2報では49システム、延べ5,162万8,280件となり、公表件数は単純比較で約5.7倍に増えました。
| 確認項目 | 10月19日・第1報 | 10月26日・第2報 |
|---|---|---|
| Cuenote FCの対象 | 5システム | 49システム |
| FCで出力された情報 | 延べ約900万件 | 延べ5,162万8,280件 |
| Cuenote BASE | 第1報の集計対象外 | 契約者情報190件が閲覧可能な状態 |
| 調査状況 | 詳細調査中 | FCの16システムは件数を調査中 |
「延べ5,162万8,280件」は情報の記録数を集計したもので、5,162万人の個人情報が漏れたという意味ではありません。同じ人の情報が複数回登録されている場合などは、件数と実人数が一致しないためです。また、Cuenote BASEの190件は第三者が閲覧可能だった契約者情報であり、Cuenote FCから外部に出力された情報とは、確認された事象そのものが異なります。
Cuenote FCでは計81システムに対する不正アクセスの試行が確認されています。このうち複数企業が共用する3システムには情報漏洩の痕跡がなく、単一企業向けの78システムのうち49システムでデータ出力が確認されました。さらに、その49システムのうち16システムは出力件数を調査中です。このため、公表件数は今後増える可能性があります。
第2報で明らかになったのは、調査を進める中で新たに確認された不正アクセスやデータ出力の記録です。
流出した個人情報の内容と対象サービス
Cuenote FCは、企業がメールマガジンや各種のお知らせを多数の宛先へ一斉配信するサービスです。配信先の属性に合わせて内容を変える機能もあるため、企業によってはメールアドレス以外の個人情報も登録しています。
ユミルリンクによると、Cuenote FCで扱われる情報には、配信先のメールアドレスに加え、氏名・都道府県・生年月日などの登録情報があります。ほかにも、メールの配信記録、Web上での登録・更新記録、サービスを操作する企業担当者の氏名・メールアドレス・住所・電話番号などが対象となり得ます。
Cuenote BASEでは、プログラムの脆弱性によって、企業名・氏名・電話番号・メールアドレスを含む契約者情報190件が第三者に閲覧され得る状態でした。Cuenote FCでは大量のデータが外部に出力されていますが、Cuenote BASEについて確認されたのは閲覧可能な状態だったという点で、被害の性質が異なります。
一方、Cuenote SR-S、Cuenote SMS、Cuenote Auth、Cuenote Survey、Cuenote Push、安否確認サービスについては、今回の調査で情報漏洩などの影響は確認されていないと、ユミルリンクは説明しています。Cuenoteシリーズのすべてのサービスで同じ被害が発生したわけではありません。
ユミルリンクの情報漏洩の影響を受けた企業・サービスは?
ユミルリンクは、顧客企業にメール配信の仕組みを提供しています。そのため、配信元の企業自体が不正アクセスを受けていなくても、委託先であるユミルリンクのシステムに登録した配信先情報が影響を受ける場合があります。今回の事件では、情報漏洩への対応だけでなく、配信停止などの業務上の影響も顧客企業に広がりました。
| 企業・サービス | 10月26日時点の公表内容 |
|---|---|
| JR東海・JR西日本・JR九州/スマートEX・エクスプレス予約 | 登録されたメールアドレスやカタカナ氏名などの個人情報について漏洩を公表。対象件数は調査中。 |
| サイボウズ | 一部の通知メールの配信先として登録されたメールアドレスなどに漏洩の可能性。kintoneなど同社サービスで預かるデータには影響がないと説明。 |
| 毎日新聞社 | ニュースレターなどの配信先メールアドレスなどが不正に取得された可能性。10月21日に再開していた配信を、26日に再停止。 |
| アスマーク | アンケート依頼やメールマガジンの配信先に登録された顧客・取引先・モニターの情報に漏洩の可能性。氏名、メールアドレス、場合によっては所属企業名などが対象で、件数は調査中。 |
サイボウズは10月20日に問い合わせた際、ユミルリンクから影響の対象外と説明されていました。しかし26日には、一部のメールアドレスなどが漏洩した可能性が高いとの連絡を受けたと公表しています。毎日新聞社も、いったん自社の利用環境で情報漏洩は確認されないとされ、配信を再開しましたが、26日に再停止しました。
このように、当初は「影響なし」と伝えられた顧客企業でも、その後の調査で状況が変わっています。企業側は発表内容の修正や配信停止・再開の判断、利用者からの問い合わせ対応を迫られます。こうした負担を経験した企業が、今後は委託先のセキュリティ審査を厳しくしたり、別の配信サービスを検討したりする可能性があります。これはユミルリンクの将来の契約を考えるうえでも重要な点です。
NTTPCは10月20日時点で顧客情報への影響を確認していませんが、影響を否定できないとして注意喚起を行っています。
ユミルリンクが不正アクセスを受けた原因は?
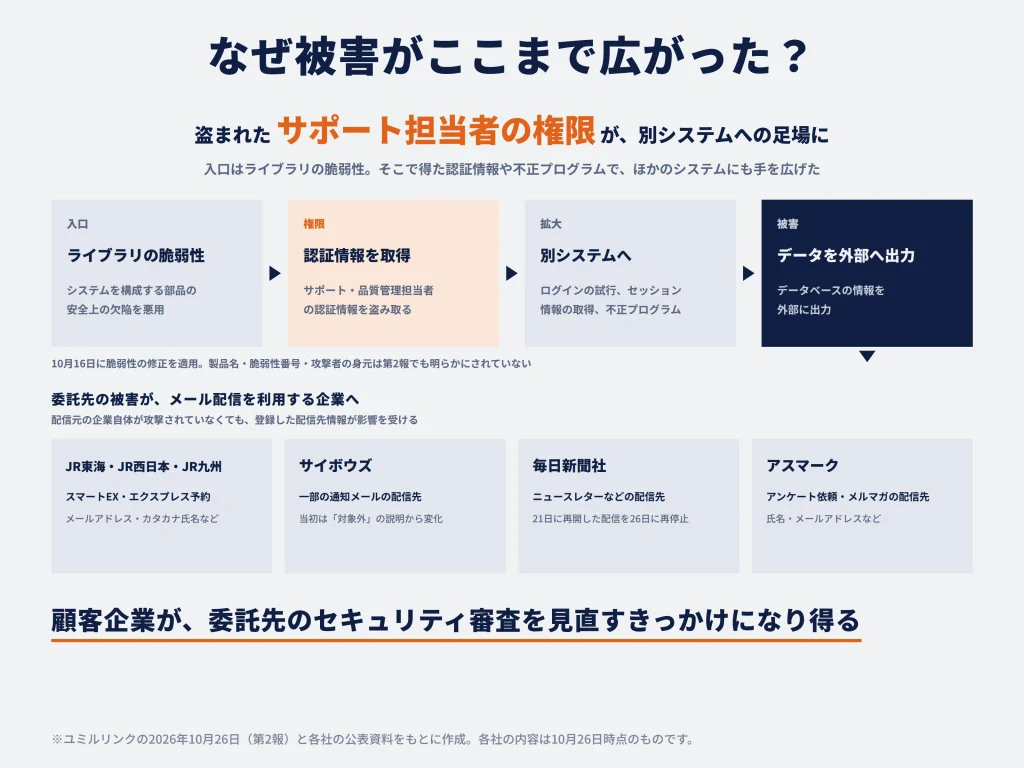
今回の不正アクセスでは、プログラムの脆弱性を利用した侵入に加え、取得された認証情報や不正プログラムを通じて別のシステムにもアクセスが試みられました。公表資料から判明している侵入・被害拡大の仕組みを説明します。
プログラムの脆弱性を悪用した侵入
攻撃の入口となったのは、システムを構成するプログラムやライブラリの脆弱性でした。ライブラリとは、ソフトウェアで共通して使われる処理をまとめた部品のことです。ライブラリに安全上の欠陥があると、第三者が本来許可されていない操作を行ったり、認証情報を取得したりする可能性があります。
ユミルリンクによると、攻撃者は脆弱性を利用してサポート・品質管理担当者の認証情報を取得し、システム内に不正プログラムを設置してデータベースの情報を外部に出力しました。認証情報とは、利用者が正規の権限を持つことを確かめるための情報です。今回重要なのは、サービスの管理やサポートに使われる権限が、別のシステムへの侵入を広げる足場となった点です。
ユミルリンクは10月16日10時10分にライブラリの脆弱性を悪用した攻撃と特定し、不審な接続元からのアクセスを遮断しました。同日20時46分には、脆弱性を修正するプログラムの適用を完了したと説明しています。一方で、26日の第2報では、原因となった製品・ライブラリの名称、個別の脆弱性番号、攻撃者の身元は明らかにされていません。
認証情報の窃取と不正プログラムによる被害拡大
攻撃者によるアクセスは、最初に侵入したシステムだけにとどまりませんでした。盗み取られたサポート・品質管理担当者の認証情報を使った別のシステムへのログイン試行や、不正プログラムを経由した他システムのデータ参照が確認されています。さらに、ログイン時のセッション情報を取得し、不正ログインに利用する手口も明らかになっています。
セッション情報とは、ログイン済みの利用者について、システムが認証状態を維持するために使う情報です。攻撃者がこれを取得すると、状況によっては新たにパスワードを入力せず、正規の利用者として操作できるおそれがあります。今回の被害範囲には、入口の脆弱性だけでなく、複数のシステムにまたがる認証・権限管理の仕組みも関係したと考えられます。ただし、49システムのすべてが同じ経路で侵入されたと断定できるわけではありません。
こうした攻撃を止めるには、侵入の入口となった脆弱性を修正するだけでは不十分です。盗まれた認証情報の無効化、設置された不正プログラムの検出、セッションや接続制限の確認、過去の操作履歴を横断的に調べる作業も必要になります。実際に、初期の調査範囲外からも被害の痕跡が見つかっており、侵入範囲を把握すること自体が難しい事案だったといえます。
不正アクセス発覚から第2報までの経緯
今回の経緯を振り返る際は、攻撃が実際に行われた時期と、ユミルリンクが被害を発見・公表した時期を区別する必要があります。10月26日の第2報で明らかになった出来事を時系列でまとめると、次のとおりです。
| 日時 | 主な出来事 |
|---|---|
| 10月16日 6:49~7:12 | 担当者がアカウントの異常を発見し、不正アクセスの疑いを調査開始。 |
| 10月16日 10:10~20:46 | 脆弱性を利用した攻撃を特定。対策本部設置、Cuenote BASE停止、修正プログラムの適用。 |
| 10月17日 | 別システムへの不正プログラム設置を確認。外部セキュリティ専門家へ協力を要請。 |
| 10月18日 | 複数システムで不正プログラムや不正ログインを確認。特定データセンターのシステムを予防的に停止し、監視体制を整備。 |
| 10月19日 | 第1報を公表。Cuenote FCの5システム、延べ約900万件のデータ出力を説明。警視庁・個人情報保護委員会へ届出。 |
| 10月20日 | 予防停止していた一部のシステムを順次再開。解析で別システムへの侵入を確認。 |
| 10月22日 | 全システムのログイン・操作記録を過去に遡って確認する調査を開始。 |
| 10月25日 21:45 | 新たに42システムの不正アクセス・データ出力の記録を確認。 |
| 10月26日 12:30 | 新たに影響が確認された42社への連絡を完了。 |
| 10月26日 17:00 | 第2報公表。Cuenote FCの49システム、延べ5,162万8,280件などを明示。 |
被害規模が大きく変わるきっかけになったのは、10月22日に始まった全システムの過去の操作履歴の調査です。25日夜には新たな不正アクセスやデータ出力が確認され、第1報では対象外とされていた企業にも、後から情報漏洩の可能性が通知されました。
このため、被害件数が第2報で約5.7倍に増えたのは、公表された件数の比較としての話です。新たに判明したデータ出力のすべてが10月19日以降に起きたとは限りません。調査の対象を広げたことで、以前は見つかっていなかった被害が把握された点が重要です。
ユミルリンクの対応とサービスの復旧状況は?
ユミルリンクは侵入に使われた経路を遮断し、不正プログラムの監視や顧客への連絡を進めています。ただし、応急的な対策を講じたことと、すべての被害調査が終わったことは別です。対策内容とサービスの稼働状況をそれぞれ確認します。
不正アクセスへの対処と再発防止策
ユミルリンクは、不正アクセスを確認したサーバを隔離し、脆弱性を修正するプログラムを適用しました。さらに、サポート・品質管理担当者の認証情報を削除し、不正プログラムの検知・監視を進めています。管理画面やAPI(他のシステムから機能を利用するための仕組み)については、接続元のIPアドレスを制限する対策も実施しています。外部のセキュリティ専門家と調査を進め、警視庁や個人情報保護委員会などへの届出も行いました。
それぞれの対策には異なる役割があります。脆弱性の修正は攻撃者の侵入口を塞ぎ、認証情報の削除は盗み取られた権限を使えなくするためのものです。不正プログラムの監視は、侵入後にシステム内へ残された仕組みを見つけるために行います。いったん内部へ侵入されているため、入口の欠陥だけを修正しても、攻撃を完全に止められるとは限りません。
もっとも、緊急対策を実施した段階で、被害調査や復旧がすべて完了したわけではありません。10月26日時点では、Cuenote FCの16システムについてデータ出力件数を調査中です。再発防止策が十分かどうかは、外部専門家も交えた原因分析や追加検証、監査結果などを踏まえて評価する必要があります。
顧客への通知とサービスの稼働状況
ユミルリンクは第1報の公表後、影響が疑われる顧客への個別連絡を始めました。その後、新たに影響が判明した42社にも、10月26日12時30分までに連絡を完了したとしています。連絡を受けた企業は、自社の登録情報の内容や件数を確かめ、メール配信を継続するか、利用者へ何を説明するかを判断する必要がありました。
システム面では、10月18日に特定のデータセンターで不正アクセスが確認されたため、予防措置として同センターのシステムを停止しました。20日未明からは、停止していたシステムの運用を順次再開しています。ただし、ユミルリンク側で運用が再開しても、顧客企業が直ちにメール配信を再開できるとは限りません。実際、毎日新聞社は追加報告を受け、26日に配信を再停止しています。
事業への影響を考える際は、システムが動くようになったかだけでなく、顧客企業が安心して利用を再開できるかも重要です。被害範囲や安全性を裏付ける調査結果の提供が遅れると、技術的には配信できる状態でも、顧客が利用を控えたり、委託先の変更を検討したりする可能性があります。
情報漏洩による二次被害の可能性
10月26日時点では、漏洩した個人情報が不特定多数に公開された事実も、この事件に起因する情報の不正利用も確認されていません。ただし、ユミルリンクのドメインを送信元として第三者になりすました迷惑メールが複数確認されており、会社はセゾンカードを装ったメールなどを例示しています。
メールアドレスや氏名などが第三者に渡ると、実在する企業からの通知に見せかけたメールを送り、偽サイトへ誘導する詐欺などに悪用されるおそれがあります。ただし、今回確認された迷惑メールに、流出したデータが使われたと確認されたわけではありません。なりすましメールの発生と、流出情報の悪用が確認されたかどうかは別の問題です。
情報の悪用に対する懸念が長引けば、顧客企業には利用者への説明や自社の信用を守るための対応が求められます。システムが復旧しても、委託先に対する信頼が元どおりになるまでには時間がかかる可能性があります。
今回の不正アクセスでユミルリンクの業績にはどのような影響がある?
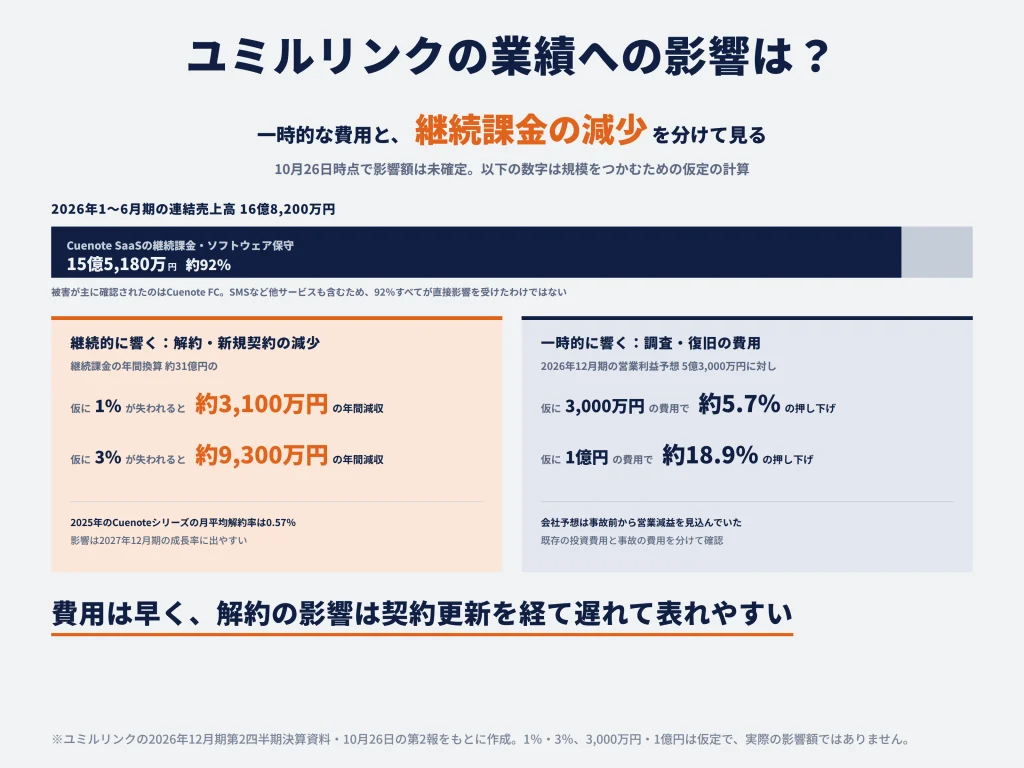
今回の不正アクセスが業績に与える影響は、調査・復旧に伴う一時的な費用と、解約や新規契約の減少による継続的な売上への影響に分けられます。ユミルリンクの収益構造と決算数値を基に、どのような場合に負担が大きくなるのかを考えます。
収益の柱となるCuenoteへの影響
ユミルリンクは、企業向けメール配信やSMS配信などのサービスを提供し、継続的に利用料を受け取る収益モデルを中心としています。2026年1〜6月期の連結売上高は16億8,200万円、営業利益は3億2,100万円でした。このうち、Cuenote SaaSのサブスクリプションとソフトウェア保守による売上は15億5,180万円で、連結売上高の約92%を占めています。
継続課金による売上の比率が高い企業では、顧客が契約を続ける限り利用料が積み上がります。その反面、解約や契約単価の引き下げによって失った売上は、一度きりではなく翌月以降にも影響します。ユミルリンクが公表した2025年のCuenoteシリーズ全体の月平均解約率は0.57%で、これまでは契約を維持する力が成長を支えてきました。
ただし、今回の不正アクセスで主に被害が確認されたのはCuenote FCです。継続課金・保守売上15億5,180万円には、SMS配信などほかのCuenoteサービスの売上も含まれます。したがって、連結売上高の約92%が今回の事故の直接的な影響を受けたわけではありません。Cuenote FC単独の売上、影響を受けた契約の規模、解約数などが分からないため、現時点で直接的な減収額は算定できません。
2026年上期には、ほかのサービスでも売上が伸びています。決算説明によると、Mailサービスの売上高は前年同期比5.8%増の12億4,300万円、SMSサービスは50.9%増の2億9,000万円でした。今回影響が確認されていないサービスの成長は業績を下支えする要因になり得ます。ただし、顧客がCuenoteブランド全体の安全性を見直す可能性は残っています。
既存顧客の解約と新規契約の減少
業績への影響を考えるうえで特に重要なのは、今回の事故が継続課金売上にどの程度響くかです。短期的には、メール配信の停止や利用量の減少、料金の減免交渉によって売上が減る可能性があります。さらに、既存顧客が競合サービスへ乗り換えたり、新規顧客が契約を見送ったりすれば、売上の伸びに中長期的な影響が及びます。セキュリティ審査が長引けば、新規契約の成立が遅れることも考えられます。
もっとも、影響を受けた企業がすぐに解約するとは限りません。メール配信システムを変更するには、配信先データの移行、社内システムとの連携、配信品質の確認、社内承認などが必要で、時間と費用がかかります。こうした乗り換えの負担は契約を維持する要因になりますが、個人情報を扱うサービスでは、信頼が損なわれると費用をかけてでも他社へ移る判断があり得ます。
減収の規模を考えるため、2026年上期のCuenote SaaS継続課金・保守売上15億5,180万円を単純に2倍すると、年間換算で約31億円になります。仮にこの金額の1%に当たる継続売上が失われ、その影響が1年間続けば、年間売上は約3,100万円減る計算です。3%なら約9,300万円になります。
事故が発覚したのは10月中旬です。顧客の解約や新規案件の見送りが契約更新時などに表れる場合、影響は2026年12月期よりも2027年12月期の売上成長率に大きく出る可能性があります。今後は、解約率、月次の継続売上、Mailサービスの新規顧客獲得件数、既存顧客への追加販売の動きが重要になります。
復旧・セキュリティ対策費用による利益への影響
利益に影響するのは、顧客の解約などによる減収だけではありません。侵入経路や被害範囲を特定する外部のフォレンジック調査、脆弱性の修正、監視体制の強化、緊急対応のための開発・運用人員の確保、顧客対応などにも費用がかかり得ます。フォレンジック調査とは、システムの操作履歴や機器を解析し、攻撃の経路と影響範囲を調べる作業です。将来、契約条件や顧客との協議によって補償・損害賠償などが問題になる可能性もありますが、10月26日時点で確定的な金額は公表されていません。
2026年8月時点の会社予想では、2026年12月期の連結売上高は33億6,000万円、営業利益は5億3,000万円です。仮に追加費用が3,000万円発生し、2026年12月期の営業費用としてすべて計上されると、ほかの条件が同じなら営業利益は会社予想に対して約5.7%押し下げられる計算です。追加費用が1億円なら約18.9%に相当します。
なお、2026年12月期の会社予想は、今回の事故が発覚する前から前期比の営業減益を見込んでいました。新サービスの基盤整備や人員への投資など、成長に向けた費用が計画されていたためです。今後、業績予想が引き下げられたとしても、既存の投資に伴う費用と不正アクセスに由来する追加費用を区別しなければ、利益悪化の原因を正しく判断できません。
また、売上が減った金額がそのまま営業利益の減少額になるとは限りません。サービス提供に必要な原価がどの程度減るか、追加費用をいつ計上するか、補償や保険で回収できる金額があるかによって、利益への影響は変わります。今後、特別損失や業績予想の修正が公表された場合は、その内訳も確認する必要があります。
2026年12月期の業績と今後の成長見通し
今回の事故による影響は、時間差を伴って業績に表れる可能性があります。調査・復旧のための費用は比較的早く利益を圧迫し、配信停止や契約条件の見直しは売上に影響します。さらに、顧客の解約や新規受注の減少は、契約更新や導入判断を経て表れるため、翌期以降の収益にも響き得ます。
被害範囲が早期に確定し、再発防止策の検証が進んで既存顧客が利用を続ければ、売上への影響は限定的となり、業績への負担は一時的な追加費用が中心になる可能性があります。反対に、情報漏洩の追加判明が続いて配信停止が長引き、大口顧客の乗り換えや解約率の上昇が重なると、翌期以降の継続課金売上と利益率の双方に影響が残ると考えられます。
事故による業績への影響は、流出した情報の件数だけでは測れません。件数が多くても契約が維持されれば減収は限定的な場合がある一方、件数が比較的少なくても、大口顧客が契約条件を大幅に見直せば収益への影響は大きくなります。投資家にとって重要なのは、被害件数だけでなく、影響を受けた契約の売上規模、解約率、サービスの稼働状況、追加費用、会社予想の見直しなどです。
10月26日の第2報時点では、被害の全容や追加費用、今後の契約動向は確定しておらず、ユミルリンクも業績への影響を精査しています。そのため、現時点で「影響は軽微」とも「大幅減益は避けられない」とも断定できません。調査の進展に加え、解約や受注の動き、費用の計上額が明らかになるかどうかが、今後の業績を判断する材料になります。
まとめ
ユミルリンクの不正アクセスでは、Cuenote FCの49システムから延べ5,162万8,280件の情報が外部に出力され、Cuenote BASEでも契約者情報190件が閲覧可能な状態だったと判明しました。取引先の企業やサービスにも影響が及んでおり、件数を調査中の16システムについて、被害範囲がさらに明らかになる可能性があります。
業績面では、調査・復旧費用が当面の利益を圧迫する可能性があります。さらに、顧客の解約や新規契約の鈍化が生じれば、継続課金売上への影響は翌期以降も続き得ます。実際の影響額はまだ判断できないため、今後は解約動向、追加費用、会社の業績予想の修正の有無を確認することが重要です。
出典
[1] ユミルリンク「当社システムへの不正なアクセスに関するご報告(第一報)」2026年10月19日
[2] ユミルリンク「当社システムへの不正なアクセスに関するご報告(第二報)」2026年10月26日
[3] サイボウズ「ユミルリンク株式会社への不正アクセスによる情報漏えいの可能性について」2026年10月26日
[4] 毎日新聞社「外部メール配信サービス運営会社への不正アクセスに伴うメールアドレス等の漏えいの可能性について」2026年10月26日
[5] アスマーク「外部サービスCuenote FCへの不正アクセスに伴う個人情報流出の可能性」2026年10月26日
[6] JR西日本「ユミルリンク株式会社で発生した不正アクセスに伴うメールアドレス等の漏えいについて」2026年10月26日
[7] NTTPC「ユミルリンク株式会社で発生した不正アクセスに伴うメールアドレス等の漏えいの可能性について」2026年10月20日
[8] 共同通信「メアド5千万件超漏えいか JR3社サービスに影響」2026年10月26日
[9] ユミルリンク「2026年12月期 第2四半期(中間期)決算短信」2026年8月14日(テキスト転載)




コメント